Photo: Neva Zganec/PIXSELL
Za razliku od klasičnih stručnih skupova koji se uglavnom oslanjaju na teorijska predavanja, ovogodišnji HUP Cyber Praktikum bio je usmjeren na praktično iskustvo i stvarne poslovne situacije - od pripreme za incident, preko upravljanja krizom, do oporavka i komunikacije nakon napada
povezane vijesti
Kibernetička sigurnost više nije isključivo tehnološko pitanje, već jedno od ključnih pitanja upravljanja, kontinuiteta poslovanja i dugoročne otpornosti organizacija. U svijetu ubrzane digitalizacije, ozbiljan kibernetički incident može u vrlo kratkom vremenu zaustaviti poslovanje, ugroziti osjetljive podatke, narušiti povjerenje klijenata i partnera te prouzročiti značajne financijske i reputacijske posljedice.
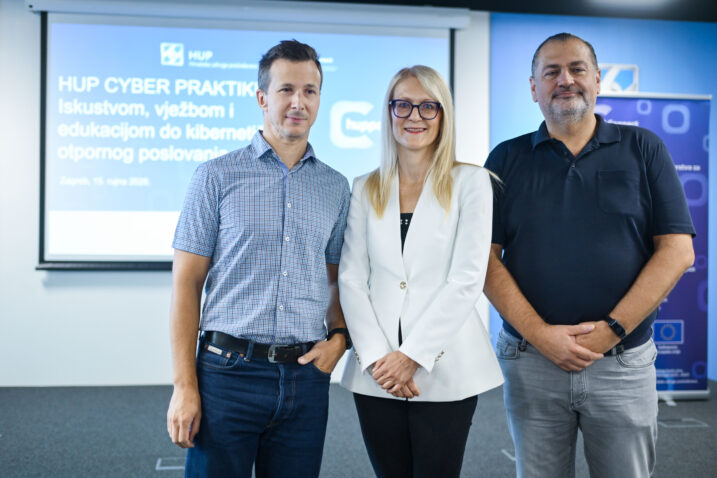
Upravo su to bile ključne poruke stručnog skupa HUP Cyber Praktikum – „Iskustvom, vježbom i edukacijom do kibernetički otpornog poslovanja“, koji je u organizaciji HUP-ICT Udruge okupio stručnjake, menadžere te predstavnike javnog i privatnog sektora.
Otvarajući skup, direktorica HUP-ICT Udruge Jasminka Martinović istaknula je da posljedice kibernetičkih napada odavno nadilaze IT odjele i tehničke sustave te izravno utječu na poslovanje i donošenje strateških odluka. Martina Dragičević, koja je govorila u ime HUP-ove Koordinacije za kibernetičku sigurnost, naglasila je kako u uvjetima sve složenijih prijetnji i rastućih regulatornih zahtjeva učinkovita zaštita ne počiva samo na tehnologiji, već i na stručnom znanju, pripremljenosti te suradnji javnog i privatnog sektora.
Za razliku od klasičnih stručnih skupova koji se uglavnom oslanjaju na teorijska predavanja, ovogodišnji HUP Cyber Praktikum bio je usmjeren na praktično iskustvo i stvarne poslovne situacije – od pripreme za incident, preko upravljanja krizom, do oporavka i komunikacije nakon napada.
Središnji dio programa bila je interaktivna Table Top vježba „Kako upravljati kibernetičkim incidentom?“, tijekom koje su sudionici, u simuliranom kriznom scenariju, morali donositi odluke pod pritiskom vremena i uz nepotpune informacije.
Vježbu su vodili Andro Galinović i Jurica Čular iz Infobipa te Riko Luša iz Končara, uz stručnu podršku predstavnika Nacionalnog centra za kibernetičku sigurnost (NCSC-HR).
Sudionici su se pritom suočili s nizom situacija koje prate stvarne kibernetičke incidente – od procjene razmjera štete i ispunjavanja zakonskih obveza prijave incidenta do komunikacije sa zaposlenicima, klijentima, partnerima i medijima.
Andro Galinović istaknuo je kako je jedan od ciljeva vježbe bio ukloniti dio straha i neizvjesnosti koji se često povezuju s komunikacijom i suradnjom s regulatornim tijelima.
– Primarni cilj vježbe bio je demistificirati zakonske procese prijave te sudionicima pružiti jasniju sliku o tome zašto su transparentnost i pravovremena razmjena informacija korisne ne samo za samu tvrtku, već i za cjelokupnu društvenu zajednicu. Organizacija svoju stvarnu spremnost za krizne situacije ne može pouzdano utvrditi samo na temelju napisanih internih procedura, već je mora redovito provjeravati kroz praktične vježbe i testiranja, poručio je Galinović.
Poseban dio skupa bio je posvećen malim i srednjim poduzećima, koja se suočavaju s dodatnim izazovom: moraju odgovoriti na sve veće sigurnosne zahtjeve, a pritom često raspolažu znatno manjim financijskim i ljudskim kapacitetima od velikih korporacija.
– Ova skupina subjekata često mora udovoljiti izuzetno zahtjevnim sigurnosnim standardima, iako raspolaže znatno ograničenijim financijskim i ljudskim resursima u odnosu na velike korporacije. Zato je nužno pametno odrediti prioritete i provoditi praktične korake kojima manji poslovni sustavi mogu postupno, ali sigurno podizati svoju razinu kibernetičke otpornosti, rekao je Luka Matić.
Važna tema bila je i sve složeniji regulatorni okvir. Predstavnici Zavoda za sigurnost informacijskih sustava (ZSIS) te Marko Žalac iz Deloittea predstavili su ključne zahtjeve Uredbe o kibernetičkoj sigurnosti te pojasnili što organizacije mogu očekivati tijekom službenih nadzora i revizija, što se provjerava i kako se za takve postupke pravodobno pripremiti.
Pritom je posebno istaknuta odgovornost uprava i vlasnika kompanija.
– Strateško je planiranje od iznimne važnosti. Zato vlasnici, direktori i članovi uprava moraju donijeti ključne odluke i jasno definirati odgovornosti još u razdoblju koje prethodi eventualnom incidentu. Time se uvelike mogu umanjiti štetne posljedice na poslovanje i poslovni ugled, kazao je Tomislav Bronzin iz Citusa.
Sudionicima je predstavljena i dostupna institucionalna podrška. Vlatka Marčan iz Nacionalnog koordinacijskog centra za kibernetičku sigurnost (NKS) predstavila je mogućnosti koje domaćim organizacijama stoje na raspolaganju, od specijaliziranih edukacija i razvoja kompetencija do mogućnosti financiranja aktivnosti i projekata usmjerenih na unaprjeđenje kibernetičke sigurnosti.
Zaključak skupa bio je jasan: kibernetička otpornost ne može se izgraditi preko noći, niti se može „kupiti“ tek kada se incident već dogodi.
Ona se gradi unaprijed, ulaganjem u ljude i njihovo znanje, jasnim definiranjem odgovornosti, kvalitetnim procesima i redovitim testiranjem spremnosti organizacije u uvjetima što sličnijima stvarnoj krizi.
Upravo zato kibernetička sigurnost danas više nije samo pitanje zaštite IT sustava. Ona je postala sastavni dio upravljanja poslovanjem, očuvanja povjerenja i sposobnosti organizacije da nastavi raditi i onda kada dođe do ozbiljnog poremećaja.